

情報漏洩のお詫びメール テンプレート|対象者が多い場合の例文と送信手順
会員サービスやECサイトで情報漏洩が起きると、お詫びメールの対象は数千人から、ときに数十万人規模に及びます。この規模になると、問われるのは文面の出来だけではありません。対象者を正しく抽出し、全員に漏れなく届け、届かなかった人まで把握する。この一連の送信手順そのものが、事故対応の質を左右します。
ところが、多くの企業ではお詫びメールの準備が「文面のひな形」止まりです。いざ事故が起きると、対象者リストの抽出に手間取る、普段の配信設定のまま大量送信して迷惑メールに振り分けられる、問い合わせ窓口の準備より先にメールが届いて電話が殺到する、といった混乱が起こります。
加えて2026年には、メール配信サービスやその稼働基盤そのものが不正アクセスを受けて停止する事案も相次ぎました。「お詫びメールを送るための仕組みが止まっている」という状況も、もはや想定外とは言えません。
本記事では、情報漏洩のお詫びメールに必要な項目を個人情報保護法の要件から整理したうえで、対象者が多い場合に使えるテンプレート6種、大量送信の手順、配信基盤が止まったときの備えまでを解説します。
情報漏洩のお詫びメールとは?大量送信の前に押さえる法律の前提
情報漏洩のお詫びメールは、謝罪文であると同時に、個人情報保護法にもとづく「本人への通知」の手段になる文書です。対象者が多い事案ほど法律上の通知義務に該当しやすいため、まず前提を確認します。
報告・通知が義務になる漏えいの範囲
2022年4月1日施行の改正個人情報保護法により、個人の権利利益を害するおそれが大きい漏えい等(「漏えい」は法令上の表記。本記事では一般的な文脈で「漏洩」とも表記)が起きた場合、個人情報保護委員会への報告と本人への通知が義務になりました。対象は次の4つのいずれかに当たる事態で、「漏えいが発生したおそれ」がある段階も含まれます。
| 類型 | 典型的な例 | 対象になる人数 |
|---|---|---|
| 要配慮個人情報 | 健康診断の結果、病歴などを含む情報 | 1人から |
| 財産的被害のおそれ | クレジットカード番号、決済機能のあるサービスのIDとパスワード | 1人から |
| 不正の目的によるおそれ | 不正アクセス、ランサムウェア、従業者による持ち出し | 1人から |
| 大規模な漏えい | 会員へのメールをCC欄に入力して一括送信した | 1,000人超 |
会員向けサービスの不正アクセスは「不正の目的によるおそれ」に当たるため、人数にかかわらず対象です。また、メールアドレスだけの漏えいでも、1,000人を超えれば対象になります。会員数の多いサービスでは、多くの漏えい事案が通知義務の対象になり得ると考えておくのが安全です。
本人通知で伝えるべき5項目
本人への通知では、個人情報保護法施行規則第10条にもとづき、次の5項目を伝えます。
- 漏えい等の概要
- 漏えい等した(またはそのおそれがある)個人データの項目
- 原因
- 二次被害またはそのおそれの有無と内容
- その他参考となる事項(本人に取ってほしい対応、問い合わせ窓口など)
通知の時期は「状況に応じて速やかに」とされています。個人情報保護委員会への報告は、速報が発覚後おおむね3〜5日以内、確報が30日以内(不正の目的によるおそれがある場合は60日以内)が目安です。
委託先で起きた漏えいでも、通知するのは多くの場合自社
見落とされやすいのが、メール配信サービスやクラウドなど、外部の委託先で漏えいが起きた場合の扱いです。顧客の個人データの取り扱いを委託している場合、多くは自社が委託元として、本人への通知を行う立場になります。
委託先の公表を待つだけでは、自社の顧客への通知が遅れます。委託先から連絡を受けたら、自社のどの顧客の、どの情報が影響を受けたのかを確認し、自社名義でのお詫びと注意喚起を準備してください。
なお、2026年7月17日に公布された改正個人情報保護法(令和8年改正)では、本人通知のルールの見直しも予定されていますが、施行は原則として公布から2年以内です(2026年10月時点)。個別の事案で判断に迷う場合は、弁護士や個人情報保護委員会の相談窓口に確認してください。
対象者が多いお詫びメールの構成と書き方
対象者が多いお詫びメールでも、基本の構成は変わりません。ただし、全員に同じ文面を送ると、自分に何が起きたのかが受信者に伝わりにくくなります。ここでは、大量送信ならではの書き方のポイントを整理します。
基本の構成は「謝罪→事実→影響→お願い→対策→窓口」
本文は次の順で組み立てます。
- 冒頭の謝罪
- 事案の概要(いつ、何が起きたか)
- 漏えいした(またはそのおそれがある)情報の項目と、漏えいしていない情報
- 原因(未確定なら「調査中」と明記)
- 二次被害のおそれと、受信者にお願いしたい対応
- 再発防止策
- 問い合わせ窓口と、公式サイトのお知らせページ
件名は「【重要】お客様情報の流出に関するお詫びとお知らせ(社名)」のように、事案の種類と社名を入れます。「重要なお知らせ」だけの件名は、フィッシングメールと区別がつかないため避けてください。
対象者ごとに漏えいした項目が違うなら、差し込みで個別に伝える
大規模な事案では、会員の登録時期や利用サービスによって、漏えいした項目が異なることがよくあります。たとえば「全員のメールアドレス」と「一部の会員の生年月日」が漏えいした場合、全員に同じ文面で両方を書くと、生年月日が漏えいしていない会員まで不安にさせてしまいます。
このような場合は、対象者リストに「漏えいした項目」の列を用意し、差し込み機能で受信者ごとに該当する項目だけを記載するのが有効です。受信者は自分に関係する情報だけを読めばよく、問い合わせも減らせます。
対象外の会員への連絡も検討する
事案が報道されると、対象外の会員からも「自分の情報は大丈夫か」という問い合わせが寄せられます。対象者へのお詫びとは別に、公式サイトで対象範囲を明示するか、対象外の会員に「今回の事案の対象ではありません」と伝えるメールを送ると、窓口の負荷を抑えられます。
未確定の情報を断定しない
対象者が多いほど、後から訂正したときの影響も大きくなります。「被害はございません」「一部のお客様のみ」といった断定は避け、「現時点で確認されておりません」「調査中です」と書いてください。確定した情報は第二報でまとめて伝えます。
【状況別】情報漏洩のお詫びメール テンプレート
ここでは、対象者が多い事案で使いやすいテンプレートを6つ紹介します。〇〇は自社の状況に合わせて書き換えてください。{姓}や{漏えい項目}のように波括弧で囲んだ部分は、メール配信システムの差し込み機能で受信者ごとに置き換える想定です。
不正アクセスの第一報(調査中の段階)
不正アクセスが判明し、影響範囲を調査している段階で送る第一報です。二次被害の防止に必要な情報を、確定を待たずに伝えます。
件名:【重要】不正アクセスによるお客様情報流出の可能性に関するお詫びとお知らせ(〇〇株式会社)

{姓}様

「〇〇」をご利用いただき、誠にありがとうございます。〇〇株式会社でございます。

このたび、弊社が運営する「〇〇」のシステムに対して第三者による不正アクセスが行われ、
お客様の情報が外部に流出した可能性があることが判明いたしました。
お客様には多大なるご迷惑とご心配をおかけいたしますことを、深くお詫び申し上げます。

■経緯
〇月〇日、弊社システムにおいて不審な通信を検知し、同日中に該当システムを外部ネットワークから遮断いたしました。
現在、外部の専門調査機関とともに、流出の有無と範囲について調査を進めております。

■流出した可能性がある情報
・氏名、メールアドレス、ご住所、電話番号
※現時点で、パスワードおよびクレジットカード情報が流出したことは確認されておりません。引き続き調査を進めております。

■お客様へのお願い
・弊社を装い、個人情報の入力を求めるメールやSMSが届くおそれがあります。心当たりのないメールのURLや添付ファイルは開かないでください。
・〔パスワードが流出した可能性がある場合〕サービス再開後、公式アプリ等から弊社サイトに直接アクセスし、パスワードを変更してください。同じパスワードを他のサービスでお使いの場合は、そちらも変更をお願いいたします。
・本メールには、ログインやパスワード変更のためのURLは記載しておりません。
・〔自社の運用と一致する場合のみ〕弊社から、メールや電話でパスワードやクレジットカード番号をお尋ねすることはございません。

■今後の対応
〔報告済みの場合のみ記載〕本件は、個人情報保護委員会へ報告しております。
調査結果が判明し次第、改めてメールおよび弊社公式サイトでご報告いたします。
本件の最新情報は、弊社公式サイトのお知らせページにも掲載しております。

■本件に関するお問い合わせ
〇〇株式会社 本件専用窓口
電話:0120-XXX-XXX(受付時間:9:00〜18:00 土日祝も対応)

このたびは、誠に申し訳ございません。
対象者ごとに漏えい項目が異なる場合(差し込み版)
調査の結果、会員によって漏えいした項目が異なると分かった場合のテンプレートです。{漏えい項目}と{漏えいしていない項目}に、受信者ごとの値を差し込みます。
件名:【ご報告】お客様情報の流出に関するお詫びと、{姓}様の対象情報について(〇〇株式会社)

{姓}様

〇〇株式会社でございます。

〇月〇日にお知らせいたしました弊社システムへの不正アクセスにつきまして、
調査の結果、{姓}様の情報が流出の対象に含まれていることが判明いたしました。
多大なるご迷惑とご心配をおかけしておりますことを、心より深くお詫び申し上げます。

■{姓}様の情報のうち、流出した可能性がある項目
{漏えい項目}

■{姓}様の情報のうち、流出していないことを確認した項目
{漏えいしていない項目}

■お客様へのお願い
{お願い事項}

■本件に関するお問い合わせ
〇〇株式会社 本件専用窓口
電話:0120-XXX-XXX(受付時間:9:00〜18:00)
お問い合わせの際は、本メールに記載のお客様番号({お客様番号})をお伝えください。

このたびは、誠に申し訳ございません。差し込み版は、リストの値が1つずれるだけで「他人の情報を伝える」二次事故になります。本番送信の前に、複数の受信者パターンで社内宛てのテスト送信を行い、差し込み結果を目視で確認してください。お客様番号のように、問い合わせ時に本人を特定しやすくする値を入れておくと、窓口対応も効率化できます。
委託先(配信サービスやクラウド)で漏えいが起きた場合
自社が利用しているメール配信サービスやクラウド基盤で不正アクセスが起き、自社の顧客情報が影響を受けた場合のテンプレートです。委託先の名前や経緯は説明しつつ、自社の責任として謝罪します。
件名:【重要】弊社が利用する外部サービスへの不正アクセスに伴う、メールアドレス流出の可能性について(〇〇株式会社)

{姓}様

〇〇株式会社でございます。

弊社が会員の皆様へのメール配信に利用している外部サービスにおいて、
提供事業者が第三者による不正アクセスを受け、弊社会員の皆様のメールアドレス等が
閲覧または取得された可能性を否定できない状況であることが判明いたしました。

事業者の選定と管理監督を含め、弊社の責任として、
お客様に多大なるご迷惑とご心配をおかけいたしますことを、深くお詫び申し上げます。

■流出した可能性がある情報
・メールアドレス
※氏名、ご住所、電話番号、クレジットカード番号は含まれておりません。

■現在の状況
当該サービスは現在停止しており、弊社からの会員向けメールの一部を一時的にお送りできない状態です。
本メールは、別の送信手段によりお送りしております。
ご予約・ご注文などのサービスは、通常どおりご利用いただけます。

■お客様へのお願い
弊社や提供事業者を装った不審なメールが届くおそれがあります。
身に覚えのないメールのURLへのアクセスや、個人情報の入力・返信は行わないでください。

■今後の対応
提供事業者と連携して調査を進め、判明した内容は弊社公式サイトでお知らせいたします。

■本件に関するお問い合わせ
〇〇株式会社 お客様相談窓口
電話:0120-XXX-XXX(受付時間:平日10:00〜17:00)
別の送信手段から送る場合も、差出人名と送信元ドメインは普段のメールと同じにしてください。差出人が普段と違うと、受信者はなりすましと区別がつきません。
対象外の会員へ安心を伝える場合
報道などで事案が知られ、対象外の会員からの問い合わせが予想される場合に送るメールです。不安を和らげつつ、注意喚起もあわせて行います。
このメールは、調査が完了し、対象範囲が確定してから送ってください。調査中の段階では、公式サイトで「対象のお客様には個別にご連絡します」と案内するにとどめます。
件名:【お知らせ】弊社システムへの不正アクセスに関するご報告(〇〇株式会社)

{姓}様

〇〇株式会社でございます。

〇月〇日に公表いたしました弊社システムへの不正アクセスにつきまして、
お客様にご心配をおかけしておりますことを、深くお詫び申し上げます。

調査の結果、{姓}様の情報は、今回の流出の対象には含まれていないことを確認いたしました。

ただし、本件に便乗し、弊社を装ったメールやSMSが送られるおそれがあります。
心当たりのないメールのURLや添付ファイルは開かないよう、ご注意ください。

本件の詳細は、弊社公式サイトのお知らせページをご確認ください。
調査結果を報告する場合(第二報)
調査が完了し、件数や原因が確定した段階で送る報告です。第一報との違いが分かるよう、確定した事実と再発防止策を中心に書きます。
件名:【ご報告】不正アクセスによるお客様情報流出に関する調査結果について(〇〇株式会社)

{姓}様

〇〇株式会社でございます。

〇月〇日にお知らせいたしました弊社システムへの不正アクセスにつきまして、
外部の専門調査機関による調査が完了いたしましたので、ご報告申し上げます。
改めまして、多大なるご迷惑とご心配をおかけしておりますことを、深くお詫び申し上げます。

■調査結果
・流出が確認された情報:氏名、メールアドレス
・流出が確認されなかった情報:ご住所、電話番号、パスワード、クレジットカード情報
・対象となるお客様の数:〇〇,〇〇〇名

■原因
弊社システムで使用していたソフトウェアの脆弱性を悪用されたことによるものでした。

■二次被害について
本メール送信時点で、本件に起因する不正利用等の二次被害は確認されておりません。

■再発防止策
・該当ソフトウェアの更新と、全システムの脆弱性診断の実施
・不正な通信を検知する監視体制の強化
・委託先を含めた情報管理体制の見直し

■本件に関するお問い合わせ
〇〇株式会社 本件専用窓口
電話:0120-XXX-XXX(受付時間:9:00〜18:00)
お詫びの品を案内する場合
お詫びとして金券やポイントを提供する場合の案内です。案内メール自体がフィッシングの手口と似やすいため、受け取り方法の書き方に注意が必要です。
件名:【お詫び】お客様情報流出に関するお詫びの品のご案内(〇〇株式会社)

{姓}様

〇〇株式会社でございます。

このたびは、弊社システムへの不正アクセスにより、多大なるご迷惑とご心配をおかけいたしましたこと、改めて深くお詫び申し上げます。
お詫びのしるしとして、{姓}様の会員アカウントに〇〇ポイントを付与いたしました。
〔付与内容は確定している場合のみ記載〕

■ご確認方法
公式アプリ、またはブックマーク等から弊社サイトにログインし、ポイント履歴をご確認ください。
本メールには、ログインのためのURLは記載しておりません。

ポイントの付与にあたり、お客様に個人情報やカード情報の入力をお願いすることはございません。
ポイント付与のように、受信者に何も入力させずに完了する方法を選ぶのが安全です。住所の入力などを求める必要がある場合は、公式サイトのお知らせにも同じ内容を掲載し、受信者が本物かどうかを自分で確認できるようにします。
数万件規模のお詫びメールを送るときの送信手順
対象者が多い事案では、送信そのものが一つのプロジェクトになります。文面が完成してから慌てないよう、次の手順を押さえておいてください。
対象者リストを抽出し、二重に照合する
最初に行うのは、通知の対象者を正確に特定することです。調査結果をもとにデータベースから対象者を抽出し、件数と抽出条件を別の担当者が照合します。退会済みの会員や、メールアドレスが未登録の会員も対象に含まれる場合があるため、メール以外の通知方法が必要な人を、この段階で切り分けておきます。
差し込み版のテンプレートを使う場合は、漏えい項目などの列の値もこのときに確定させます。リストの誤りは、そのまま新たな事故になります。
送信元の設定と送信ドメイン認証を確認する
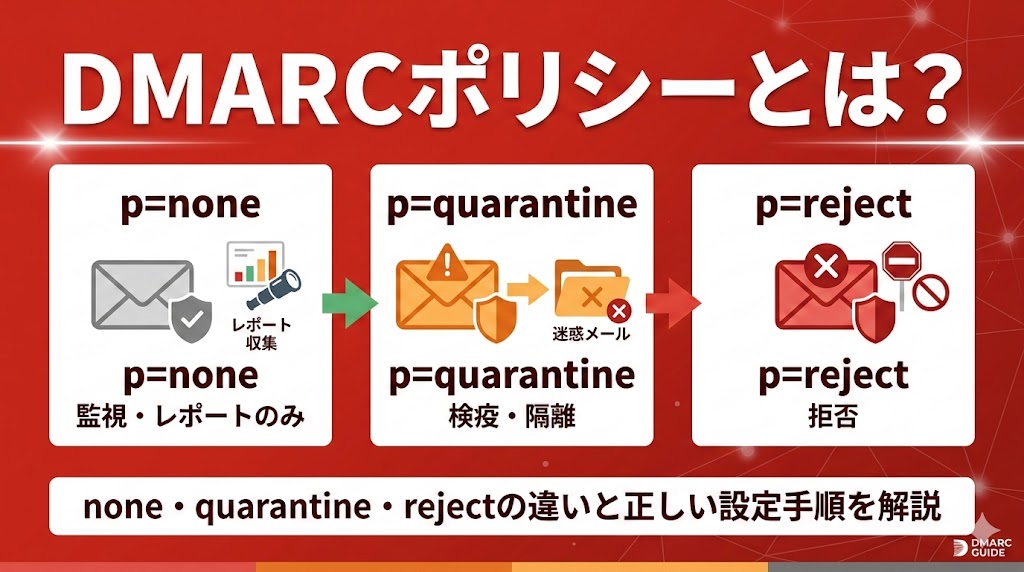
大量のメールを短時間で送ると、受信側のフィルタに引っかかりやすくなります。送信元のドメインには、SPF・DKIM・DMARCといった送信ドメイン認証を設定しておくことが前提です。
Googleは2024年2月から、Gmailアカウント宛てに送信するすべての送信者にSPFまたはDKIMの設定を求め、1日5,000件を超えて送信する場合はSPF・DKIMの両方とDMARCの設定も求めています(Googleヘルプ「メール送信者のガイドライン」)。普段は少量しか送っていないドメインから、事故のときだけ数万件を送る場合は特に注意が必要です。
これらの設定には自社ドメインのDNSへのレコード追加が必要で、反映にも時間がかかります。事故が起きてから設定するのでは間に合わないため、平時に済ませておいてください。
代替の送信サービスをSPFレコードに追加する際は、DNSの参照回数の上限(10回)を超えないよう確認が必要です。また、DMARCのポリシーを急に厳しくすると、自社が利用する他の送信サービスからの正規メールまで届かなくなるおそれがあります。送信元を棚卸ししてから、段階的に移行してください。
窓口の体制に合わせて、段階的に送信する
数万件のお詫びメールを一斉に送ると、届いた直後に問い合わせが窓口に集中します。窓口が受けきれなければ、電話がつながらないことへの不満が、新たな不信につながります。
対象者を複数のグループに分け、窓口の対応能力に合わせて時間差で送信するのが現実的です。短時間に大量のメールが届くと、受信側のサーバーが受け取りを一時的に制限する場合もあるため、段階的な送信は到達面でも有効です。公式サイトのお知らせページは、最初のメールが届く前に公開しておきます。
ただし、本人への通知は速やかに行うのが原則です。分割する場合も送信は短期間で完了させ、クレジットカード情報など二次被害のおそれが大きい対象者から優先して送ってください。

送信結果を記録し、届かなかった人をフォローする
送信後は、配信ログでエラーになった宛先を確認します。メールアドレスの変更や受信拒否で届かなかった人には、郵送や電話など別の方法で連絡を試みてください。連絡がつかない人については、事案の公表と問い合わせ窓口の設置が通知の代替措置になります。
なお、配信ログで確認できるのは、受信側のサーバーがメールを受け取ったかどうかまでです。迷惑メールフォルダに振り分けられた場合も、送信成功として記録されます。公式サイトでの公表と窓口の案内は、メールと並行して行ってください。また、一時的なエラーは時間をおいた再送で届く場合があるため、別の手段でのフォローは、宛先不明などの恒久的なエラーを中心に行います。
誰にいつ通知し、何件が届かなかったかの記録は、個人情報保護委員会への確報で「本人への対応の実施状況」を説明する際の根拠になります。送信結果を記録として残せる手段で送ることが、大量送信の前提条件です。

メール配信基盤そのものが止まる事態に備える
2026年に入り、メール配信サービスやその稼働基盤が不正アクセスを受けて停止する事案が相次いでいます。お詫びメールを送るための仕組み自体が使えない事態も、備えの対象に含める必要があります。
配信基盤の停止が相次いだ2026年
2026年10月には、国内のクラウド基盤がランサムウェア攻撃を受け、その上で稼働していた多くのサービスが停止しました。影響はメール配信にも及び、利用企業のメールマガジンが止まったほか、メール配信に使っていた外部サービスから会員のメールアドレスが漏えいした可能性を公表する企業も出ています。同じ時期には、自治体が防災・防犯情報の配信に使うメール配信サービスも、不正アクセスを受けて緊急停止しました(いずれも2026年10月時点)。
基盤の事業者が、データの復元は利用者自身が保持するバックアップからしかできないとの見通しを示した事例もあります。配信サービスにだけ顧客リストを置いていると、通知すべき相手のリストそのものを失うおそれがあるということです。
平時に準備しておくこと
配信基盤が止まったときに慌てないよう、平時から次の準備を進めておきます。
| 準備しておくこと | 内容 | 止まったときに役立つ場面 |
|---|---|---|
| 顧客リストの自社保持 | 配信サービスとは別に、最新の顧客リストを自社の管理下にバックアップする。保管先は暗号化とアクセス権限の制限を行い、通知に必要な項目(氏名・メールアドレス・お客様番号など)に絞る | 配信サービスのデータが失われても、通知対象者を特定できる |
| 代替の送信手段 | 普段の配信手段とは別に、緊急時に使える送信手段と切り替え手順を決めておく | 普段の配信サービスが停止中でも、お詫びメールを送れる |
| 送信ドメイン認証の事前設定 | 代替の送信手段についても、SPF・DKIMなどのDNS設定を済ませておく | 切り替え直後から、迷惑メールに振り分けられにくい状態で送れる |
| 公式サイト・SNSの告知手順 | お知らせページの公開手順と、承認者を決めておく | メールより先に、公式な第一報を出せる |
| テンプレートの共有 | 本記事のような文面を、関係部署で共有しておく | 担当者が不在でも、同じ品質で対応できる |
代替の送信手段は、普段の配信サービスと同じ基盤に依存していないことが重要です。同じクラウド基盤の上で動いていれば、両方が同時に止まるおそれがあります。
配信サービスを選ぶときに確認したいこと
配信サービスの選定では、料金や機能に加えて、運営会社のセキュリティ体制、障害時の情報公開の方針、日本語での問い合わせ窓口の有無も確認しておくと安心です。障害が起きたときに、状況をいつ、どのように知らせてくれるのか。その情報が、自社の顧客への通知の早さを左右します。
情報漏洩のお詫びメール 送信前チェックリスト
送信ボタンを押す前に、次の項目を確認してください。
- 法定の5項目(概要、項目、原因、二次被害、参考事項)が含まれているか
- 漏えいしていない情報を、確認が取れた範囲で明記しているか
- 未確定の事項を断定せず、「調査中」と書いているか
- ログイン画面へのURLや、個人情報の入力フォームへのリンクを載せていないか
- 委託先に責任を転嫁する表現になっていないか
- 対象者リストの件数と抽出条件を、別の担当者が照合したか
- 差し込み結果を、複数の受信者パターンの社内テスト送信で確認したか
- 送信元ドメインのSPF・DKIM・DMARCの設定を確認したか
- 窓口の体制に合わせた送信スケジュールを決めたか
- 公式サイトのお知らせページを、メールより先に公開したか
- 送信結果とエラーになった宛先を記録する準備ができているか
- 法務・広報・経営層の承認を得ているか
情報漏洩のお詫びメールを大量に送るならメール配信システムを活用する
ここまで見てきたとおり、対象者が多いお詫びメールでは、対象者ごとの書き分け、段階的な送信、送信結果の記録までを、ミスなく行う必要があります。手作業のメール送信では、この規模に対応しきれません。
メール配信システムを使うメリット
メール配信システムを使えば、数万件規模のお詫びメールも、手順を決めて落ち着いて送れます。主なメリットは次のとおりです。
- 宛先ごとに個別にメールが送られるため、他の受信者のメールアドレスが表示されない
- 差し込み機能で、受信者ごとに漏えいした項目や宛名を書き分けられる
- 送信ドメイン認証に対応した配信基盤から送れるため、迷惑メールに振り分けられるリスクを抑えられる
- 配信ログやエラー情報を確認でき、届かなかった人へのフォローや、報告の根拠に使える
お詫びメールの送信は、事故対応の中でも特にやり直しのきかない工程です。普段の通知メールから配信システムを使い、設定と手順に慣れておくことが、緊急時の備えになります。
おすすめのメール配信システム「blastengine」
ブラストエンジン(blastengine)は、会員システムやECサイトなどの自社システムとSMTPリレーやAPIで連携し、大量のメールを高速に配信できるメール配信サービスです。会員データベースから抽出した対象者に、お詫びメールや各種通知をシステムから直接送れるため、対象者が多い事案の通知手段として適しています。
- 差し込みコード:受信者ごとに宛名や漏えいした項目を差し込み、一人ひとりに合わせたお詫びを送れる
- キャリア・ISPへの個別送信ロジック:キャリアやISPごとの個別送信ロジックで、大量送信でも届きやすい配信を行う
- SPF/DKIM/DMARC対応:送信ドメイン認証に対応し、なりすましとの区別がつく状態でお詫びメールを届けられる
- バウンスメール自動対応:エラーになったメールを自動で処理し、届かなかった宛先の把握に役立つ
- 配信ログ管理:配信ステータスを記録として確認でき、誰にいつ送ったかを後から確かめられる(確報の根拠として残す場合は、保存期間内に出力・保管)
IPレピュテーションの管理はブラストエンジン側で行うため、自社でメールサーバーを運用する負担もありません。初期費用は無料で、月額3,000円から利用できます。日本語のテクニカルサポート(電話・メール)もあり、システム担当者がいれば、平時の通知メールから導入しやすいサービスです。普段の配信手段とは別に、緊急時の送信手段として用意しておく使い方もできます。
ブラストエンジン公式サイト:https://blastengine.jp/
おすすめのメール配信システム「ブラストメール」
ブラストメールは、導入数シェア16年連続No.1のメール配信システムです(※)。導入社数30,000社以上の実績があり、専門知識がなくても使えるシンプルな管理画面から、お詫びメールのような一斉配信を行えます。システム連携をせずに、管理画面からお詫びメールを送りたい企業に向いています。
- 宛名差し込み送信:差込みコードで受信者ごとに宛名を自動で挿入できる
- 配信承認機能:担当者が作成したメールを、承認者が確認してから配信する運用を組める(Standardプラン以上のオプション)
- ユーザー管理・権限設定:担当者ごとに操作できる範囲を設定し、意図しない配信を防ぎやすくする(権限管理はStandardプラン以上のオプション)
- 迷惑メール判定対策(SPF/DKIM、Standardプラン以上)とGmailガイドライン対応:お詫びメールが迷惑メールフォルダに振り分けられるリスクを抑えられる
- 効果測定:エラーカウントを確認し、届いていない受信者への別手段でのフォローに活かせる
Lightプランは月額4,000円から利用でき、無料トライアルも用意されています。配信承認や迷惑メール判定対策を使う場合は、Standardプラン以上を選んでください。マーケティング部門やカスタマーサポート部門が、自分たちでお詫びメールを送る体制を整えたい場合に適したサービスです。
※ミックITリポート2026年9月号「クラウド型メール一斉配信サービスの市場動向と中期予測(売上高/アクティブ法人顧客数)」
公式サイト:シェア1位のメール配信システム「ブラストメール」
まとめ
情報漏洩のお詫びメールは、謝罪文であると同時に、個人情報保護法にもとづく本人への通知の手段です。対象者が多い事案では、法定の5項目を押さえた文面に加えて、対象者ごとの書き分け、段階的な送信、送信結果の記録までが、事故対応の質を左右します。
さらに2026年には、メール配信の基盤そのものが止まる事案も相次ぎました。お詫びメールの備えは、文面のひな形だけでは完結しません。
次の3つを、事故が起きる前に進めておいてください。
- 本記事のテンプレートを自社向けに書き換え、関係部署で共有する
- 顧客リストを自社で保持し、代替の送信手段と送信ドメイン認証を準備する
- 公式サイトの告知手順と、問い合わせ窓口の体制を決めておく
FAQ
- 数万件のお詫びメールは、一度に送ってもよいですか?
- A:送信自体は可能ですが、問い合わせ窓口への負荷と、受信側サーバーによる一時的な受け取り制限を考えると、対象者をグループに分けて段階的に送るのが現実的です。公式サイトのお知らせページは、最初のメールが届く前に公開しておいてください。
- メール配信サービス側で漏えいが起きた場合も、自社がお詫びメールを送る必要はありますか?
- A:顧客の個人データの取り扱いを配信サービス事業者に委託している場合、多くは自社が委託元として本人への通知を行う立場にあります。事業者の公表を待つだけでなく、自社の顧客への影響を確認し、自社名義でお詫びと注意喚起を行うのが基本です。
- 普段使っている配信サービスが停止していて、お詫びメールを送れない場合はどうすればよいですか?
- A:まず公式サイトのお知らせページやSNSで第一報を出し、あらかじめ決めておいた代替の送信手段に切り替えます。代替手段は、普段の配信サービスと同じ基盤に依存していないものを選び、送信ドメイン認証の設定も平時に済ませておくことが重要です。
- 対象者ごとに漏えいした項目が違う場合、どう書けばよいですか?
- A:対象者リストに漏えいした項目の列を用意し、メール配信システムの差し込み機能で受信者ごとに該当する項目だけを記載する方法が有効です。差し込みの誤りは新たな事故につながるため、本番送信の前に複数のパターンで社内テスト送信を行ってください。
- お詫びメールが届かなかった人には、どう対応すればよいですか?
- A:配信ログでエラーになった宛先を確認し、郵送や電話など別の方法で連絡を試みます。それでも連絡がつかない場合は、事案の公表と問い合わせ窓口の設置が通知の代替措置になります。誰にいつ通知したかの記録は、個人情報保護委員会への報告で本人への対応状況を説明する際の根拠になります。

